









| 查看: 58 | 回复: 5 | |||
[交流]
从NSA网络攻击事件看漏洞智能分析——AI大模型本地部署与网络安全算力工作站配置方案
|
|||

|
从NSA网络攻击事件看漏洞智能分析——AI大模型本地部署与网络安全算力工作站配置方案 2022年9月,国家计算机病毒应急处理中心与360公司联合发布了一份震动业界的调查报告:美国国家安全局(NSA)下属的特定入侵行动办公室(TAO)对西北工业大学发起了长达数年的网络攻击。技术团队从被入侵的网络设备中定位了多达1100余条攻击链路,还原了90余个操作指令序列,发现攻击者使用了41种不同的专用网络攻击武器,其中包括"酸狐狸"漏洞攻击武器平台、"狡诈异端犯"后门工具等。TAO甚至利用"零日漏洞"(0day)对中国周边国家的教育机构、商业公司服务器实施攻击,将其控制为跳板机,再对西北工业大学展开渗透。 这场攻击事件不仅揭示了国家级网络对抗的残酷现实,更暴露了一个关键问题:在漏洞利用与防御的赛跑中,传统的人工分析模式已经力不从心。当攻击者可以用自动化工具在数小时内完成从侦察到渗透的全链条攻击时,防御方拿什么来守住防线?答案是——让AI也成为漏洞分析的"红队成员"。 一、从人工审计到智能分析:漏洞挖掘的技术跃迁 漏洞挖掘本质上是一场不对称的博弈。攻击者只需要找到一个突破口,防御者却要覆盖整个攻击面。传统模式下,安全分析师需要逐行阅读代码、手动构造测试用例、依赖经验判断潜在风险。一个成熟的安全专家可能需要数周才能对一套复杂系统完成深度审计,而攻击者利用自动化扫描工具,只需几小时就能完成初步侦察。 这种效率差距在2025年被进一步拉大。奇安信发布的《2025年网络安全漏洞态势报告》显示,全年新增漏洞数量持续高位运行,高危及以上漏洞占比突破44%。更令人担忧的是,漏洞从公开披露到野外利用的平均时间已缩短至3天以内,50%以上的高危漏洞在公开后一周内被武器化。这意味着防御方的"修补窗口期"被极度压缩——等人工分析团队完成评估,攻击可能早已发生。 面对这种局面,学术界和产业界开始将目光投向AI。2024年8月,西北工业大学网络空间安全学院于银菠副教授团队的研究成果"TAPFixer"被国际网络安全四大顶会之一的USENIX Security正式录用。该研究针对智能家居自动化系统的安全防御难题,提出了一种基于反属性推理的漏洞自动检测与修复方法,能够自动推断漏洞补丁,在三星SmartThings、IFTTT、米家等平台上实现了突出的漏洞检测准确率。这项成果的意义不仅在于技术本身,更在于它验证了AI在漏洞自动化分析中的可行性——机器不仅能发现漏洞,还能主动修复。 二、AI驱动漏洞挖掘:从辅助工具到自主智能体 2025年,AI在漏洞挖掘领域的应用从"辅助人类分析"正式迈入了"自主发现与利用"的新阶段。 美国Mythos模型已实现全自动漏洞挖掘与攻击能力,将漏洞发现速度提升了两个数量级,成本大幅降低。该模型从开源操作系统OpenBSD内核中挖出了潜伏27年的漏洞,从全球音视频基础设施FFmpeg中挖出了潜伏16年的漏洞。周鸿祎将其形容为"AI时代的网络核武器"。 作为回应,360推出了漏洞挖掘智能体"图龙锋"。截至2026年6月,该智能体已累计挖掘漏洞3432个,其中105个获监管确认,多个被国家漏洞库认定为高危漏洞。防御侧则同步发布了网络安全自动化防御系统"仪天阵",让安全运营从"有人驾驶"走向"自动驾驶"。 OpenAI也在2026年3月推出了Codex Security,这是一款专门用于应用安全分析的AI智能体。在内部测试中,它成功发现了一个真实的服务端请求伪造(SSRF)漏洞和一个关键的跨租户身份验证漏洞,安全团队在数小时内便完成了补丁修复。与传统静态代码扫描工具不同,Codex Security通过分析项目上下文来检测复杂漏洞,将误报率降低了50%以上。 更具前瞻性的是XBOW公司在2026年人工智能安全从业者大会上展示的技术。他们的AI智能体能够通过"感知-推理-行动"循环,在复杂的多步交互中发现权限配置遗漏或条件竞争等逻辑缺陷。尤其是针对MCP(模型上下文协议)服务器和API调用的"Auth-by-One"这类极难被传统工具捕捉的越权漏洞,AI Agent能够自动拼接多个低危工具调用,最终实现越权数据窃取或指令下发。 这些进展背后,是大模型在代码理解、逻辑推理和上下文分析能力上的飞跃。以GPT-4、Claude等为代表的大语言模型,已经能够在给定代码库的情况下,识别出缓冲区溢出、SQL注入、跨站脚本等传统漏洞类型,甚至能发现需要多步推理才能触发的复杂逻辑漏洞。2025年9月,波士顿大学等机构联合提出的CVE-GENIE框架更是展示了惊人的效率:该自动化多智能体系统成功复现了2024-2025年发布的约51%的CVE漏洞,平均每个CVE的复现成本仅为2.77美元。 三、大模型本地部署:网络安全团队的"私有红队" 对于从事网络安全攻防与漏洞分析的研究团队和机构而言,将AI大模型部署在本地工作站上有三个不可替代的优势。 数据安全与隐私保护。漏洞分析往往涉及未公开的0day漏洞、内部代码库和敏感系统架构。将这些数据上传到第三方云服务进行分析,等同于把攻击面暴露给潜在的对手。本地部署确保了敏感信息完全处于可控环境中。 离线分析与快速响应。在攻防演练、应急响应或涉密网络环境中,分析环境往往是物理隔离的。本地部署的大模型可以在完全断网的环境下运行,不受网络条件限制,也不依赖外部API的可用性。 定制化与持续学习。通用大模型虽然能力广泛,但在特定的漏洞类型、编程语言或系统架构上可能表现不佳。通过本地部署,安全团队可以使用自有漏洞数据集对模型进行微调,构建专门面向自身技术栈的"私有红队AI"。 当前,适合本地部署的模型选择已经相当丰富。对于代码审计和漏洞分析任务,70B到405B参数规模的开源模型(如DeepSeek-R1、Qwen2.5-Coder、Llama 3.1)在配备足够显存的工作站上可以流畅运行。对于更复杂的自动化漏洞挖掘智能体,需要支持工具调用(Function Calling)和长上下文窗口(128K tokens以上)的模型,以便分析大规模代码库和多轮交互场景。 部署架构上,典型的本地AI安全分析工作站需要同时满足大模型推理和常规安全工具运行的需求。模型推理对GPU显存和计算能力要求极高,而代码编译、模糊测试、动态分析等任务则对CPU多核性能和内存容量有很高要求。因此,硬件配置需要在两者之间取得平衡,或者通过多GPU、多CPU的异构架构实现任务隔离。 四、算力工作站配置推荐 回到一个实际问题:如果你正在组建一支AI驱动的漏洞分析团队,或者你的课题组计划开展智能攻防相关的研究,需要一台什么样的机器来支撑大模型本地部署和日常的安全分析工作? 网络安全攻防与漏洞智能分析的工作负载有其特殊性。一方面,运行70B以上的大模型进行代码审计和漏洞推理需要强大的GPU算力和充足的显存;另一方面, fuzzing(模糊测试)、动态分析、大规模日志处理等任务对CPU多核性能和内存容量同样要求很高。此外,安全研究经常需要同时运行多个虚拟机或容器来搭建测试环境,这对内存和存储IO也提出了额外要求。 基于这些特点,下面按计算规模和团队规模给出几档参考方案: 方案A:个人安全研究与轻量AI辅助分析 适用场景:个人研究者、研究生课题、轻量级代码审计、小型漏洞挖掘项目、14B-20B参数模型本地部署 推荐机型:A350 153128-MCT CPU:Intel Core Ultra 7 265K(20核,8性能核全核5.3GHz/12能效核全核3.8GHz)+水冷(5.3GHz为全核超频实测优化频率) GPU:RTX 5090D v2 24GB 内存:128GB DDR5 存储:4TB NVMe SSD(14GB/s) 显存带宽:1.34 TB/s 方案B:团队级漏洞智能分析与中型模型部署 适用场景:3-5人安全团队、自动化漏洞扫描与验证、30B-70B参数模型部署、中型代码库分析、攻防演练支撑 推荐机型:A350 15396-MCT CPU:Intel Core Ultra 7 265K(20核,8性能核全核5.3GHz/12能效核全核3.8GHz)+水冷(5.3GHz为全核超频实测优化频率) GPU:RTX 5090 32G +水冷 内存:96GB DDR5 存储:4TB NVMe SSD 显存带宽:1.8 TB/s 方案C:企业级AI安全智能体与大规模代码审计 适用场景:企业安全部门、大型代码库(百万行级别)自动化审计、多智能体协同漏洞挖掘、多模型并行推理、安全运营中心(SOC)分析平台 推荐机型:GX660M 227256-MC4T CPU:2×Xeon金牌6530(64核2.7~4GHz) GPU:4×RTX 4090 48G +水冷 内存:256GB DDR5 存储:系统盘 4TB NVMe SSD / 数据盘 20TB SATA 显存带宽:4×1.01 TB/s 方案D:高级威胁研究与国家级攻防对抗支撑 适用场景:国家级实验室、高级持续性威胁(APT)分析、超大规模模糊测试、多模型并行推理、0day漏洞深度分析与利用验证、大规模网络流量实时分析 推荐机型:AX430 127384-MC2E CPU:Xeon金牌6530(32核2.7-4GHz) GPU:2×RTX 6000D 84G 内存:384GB DDR5 存储:4TB NVMe SSD 显存带宽:2×1.6 TB/s 五、漏洞智能分析的核心工具链 在AI大模型成为漏洞分析的新引擎之前,传统的安全工具链仍然是不可替代的基础设施。大模型的价值在于增强和加速这些工具,而非取代它们。 静态代码分析工具。Coverity、Fortify、CodeQL等工具通过预定义规则或程序分析技术,在代码不运行的情况下发现潜在漏洞。大模型可以与这些工具协同工作:先用传统工具快速筛选明显问题,再由大模型对复杂逻辑路径进行深度推理。 动态分析与模糊测试。AFL、libFuzzer、Peach等模糊测试工具通过自动生成畸形输入来触发程序异常。2025年以来,AI驱动的智能模糊测试成为研究热点——利用大模型生成语义合法的测试用例,大幅提高代码覆盖率和漏洞触发效率。西北工业大学网络空间安全学院胡伟教授团队在RISC-V SonicBOOM处理器上挖掘出的国内首个自主处理器中危漏洞,正是结合形式化验证与动态测试方法取得的成果。 二进制分析与逆向工程。Ghidra、IDA Pro、Binary Ninja等工具用于分析编译后的二进制程序。大模型在此领域的应用正在兴起:通过将汇编代码反编译为伪代码,再由大模型进行语义理解和漏洞模式识别,可以大幅降低逆向工程的人力成本。 漏洞知识库与威胁情报。CVE、NVD、CNVD等漏洞数据库是安全分析的基础参考。大模型可以整合这些分散的数据源,建立漏洞之间的关联关系,预测新披露漏洞的潜在影响范围和利用方式。奇安信2025年报告中提到的"AI增强的漏洞预测"正是这一方向的应用。 渗透测试框架。Metasploit、Cobalt Strike等框架用于验证漏洞的可利用性。AI智能体正在与这些框架结合,实现从漏洞发现到利用验证的全流程自动化。XBOW公司的技术展示已经证明,AI Agent可以自主完成从侦察、漏洞挖掘到权限获取的完整攻击链。 六、常见问题FAQ AI能完全替代人工漏洞分析师吗? 短期内不可能。AI在处理大规模代码审计、识别已知漏洞模式、自动化生成测试用例方面具有明显优势,但在发现需要深度业务逻辑理解的漏洞、评估漏洞的真实危害程度、制定针对性修复方案等方面,人类专家的经验仍然不可替代。当前最佳实践是"人机协同":AI负责广覆盖的初筛和重复性工作,人类专家聚焦复杂逻辑分析和关键决策。 本地部署大模型做漏洞分析,需要多大的显存? 这取决于模型规模。14B参数级别的量化模型(如INT4/INT8)可以在24GB显存上运行;30B-70B参数模型需要48GB-96GB显存;405B级别的超大模型则需要多卡并行(如2-4张80GB/96GB显存GPU)。对于漏洞分析任务,70B级别的模型通常能在分析质量和推理速度之间取得较好的平衡。 网络安全攻防研究对CPU有什么特殊要求? 除了大模型推理主要依赖GPU,网络安全工作还有大量CPU密集型任务: fuzzing需要高主频CPU来加速程序执行;动态分析工具(如Valgrind、Pin)对CPU性能敏感;大规模日志处理和流量分析需要多核并行;虚拟机和容器的并发运行需要充足的CPU核心数。因此,推荐选择高主频、多核心的CPU,并配备大容量内存(至少64GB起步,推荐128GB以上)。 如何处理AI漏洞分析中的误报问题? 误报是AI漏洞分析的主要挑战之一。OpenAI Codex Security通过持续优化,将误报率降低了50%以上。在实践中,降低误报的有效方法包括:结合多种分析技术(静态+动态+符号执行)交叉验证;利用AI自身的推理能力对检测结果进行二次判断;建立漏洞优先级评估机制,将资源集中在高危、高置信度的发现上;持续用真实漏洞数据对模型进行微调,提升其对特定代码库和漏洞类型的识别精度。 西工大网安学院在漏洞分析领域有哪些代表性成果? 除了前文提到的于银菠副教授团队的USENIX Security顶会论文和胡伟教授团队的RISC-V处理器漏洞挖掘,西工大网络空间安全学院在2024年还成功入选全国一流网络安全学院建设示范项目。学院学生多次在全国网络安全竞赛中获奖,包括"铸剑杯"全国大学生网络安全攻防竞赛等。2025年,学院师生挖掘安全漏洞59个,105名师生入选网络安全实战/储备人才库。 AI安全智能体的发展会给网络安全行业带来什么变化? 2026年的趋势已经非常明显:攻防两端都在加速采用AI。攻击方借助大模型实现自动化漏洞挖掘与利用代码生成,防御方则需要构建AI增强的漏洞预测、智能检测与自动化响应体系。这意味着网络安全行业正在经历一场范式转变——从"人对人"的对抗升级为"AI对AI"的博弈。未来的核心竞争力将不再只是人工经验,而是AI驱动的威胁发现能力、自动化防御能力以及安全数据与威胁情报的协同能力。 七、结语 从2022年西北工业大学遭受NSA网络攻击事件,到2024年西工大网安学院首篇四大安全顶会论文的突破;从传统的人工代码审计,到2025年AI漏洞挖掘智能体的商业化落地——网络安全攻防的战场正在经历一场由算力和算法共同驱动的深刻变革。 漏洞智能分析的本质,是用机器的速度和规模来弥补人类注意力的有限性。当AI可以在几小时内完成过去需要数周的代码审计工作,当智能体能够自主发现并验证零日漏洞,防御方终于有希望在不对称的博弈中扳回一城。但技术只是工具,真正的安全来自于持续的学习、快速的响应和深度的协作。 对于正在这条路上探索的研究者和从业者而言,一台能够本地部署大模型、支撑全链条安全分析工作的算力工作站,不仅是生产力的倍增器,更是在AI攻防时代守住阵线的必要装备。 UltraLAB专业图形工作站定制 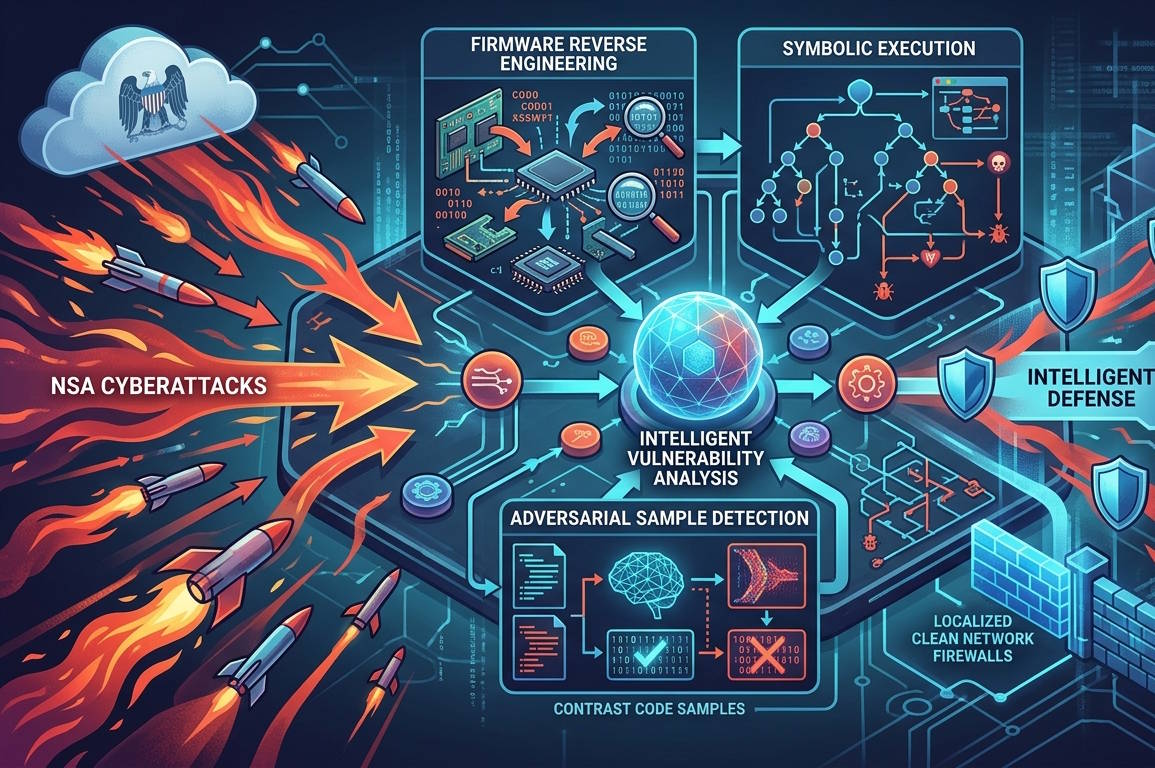 |
 回复此楼
» 猜你喜欢
 售SCI文章,我:8O.5.5.1O.54,科目全,可十急
已经有4人回复
-
售SCI一区T0P文章,我:8O.55.1.O.54,科目全,可伽急
已经有4人回复
-
售SCI一区T0P文章,我:8.O.55.1.O54,科目全,可伽急
已经有4人回复
-
售SCI一区文章,我:8O5.5.1.O5.4,科目全,可伽急
已经有6人回复
-
售SCI一区文章,我:8O5.5.1.O5.4,科目全,可伽急
已经有6人回复
-
售一区SCI文章T0P,我:8O.551.O54,科目全,可十急
已经有4人回复
-
某top大学教授说“能够在市场中兑现的能力才是真能力”无比同意!
已经有13人回复
-
同一个分子,一条来自文献,一条来自AI——不告诉你答案,你会选哪条?
已经有7人回复
-
售SCI文章,我:8O.5.5.1O.54,科目全,可十急
已经有4人回复
-
售SCI一区T0P文章,我:8.O.55.1.O54,科目全,可伽急
已经有4人回复
简单回复
tfang2楼
2026-09-30 16:13
回复
peterfxmc(金币+1): 谢谢参与

2026-09-30 18:36
回复
peterfxmc(金币+1): 谢谢参与
lymjjh4楼
2026-09-30 18:52
回复
peterfxmc(金币+1): 谢谢参与

庚辰辛丑5楼
2026-09-30 19:35
回复
peterfxmc(金币+1): 谢谢参与
费丝婉儿6楼
2026-09-30 22:42
回复
peterfxmc(金币+1): 谢谢参与
。。。。。。 发自小木虫手机客户端
